
S&J、加速するAIによるサイバー攻撃の高度化・高速化に対応、AIと専門家による「WebアプリソースコードAI診断」の提供を開始
〜防御側もAIを活用し、外部からの動的な診断では把握しにくいWebアプリケーション内部の弱点を攻撃される前に発見、7営業日以内に報告書を提供〜
セキュリティ監視サービスやセキュリティ事故対応などのサイバーセキュリティ事業を展開するS&J株式会社(本社:東京都港区、代表取締役社長:三輪 信雄、証券コード:5599、以下「S&J」)は、AIによるサイバー攻撃の高度化・高速化に対応するため、AIによるソースコード解析とセキュリティエンジニアの知見を組み合わせた「WebアプリソースコードAI診断」の提供を2026年11月12日(木)より開始しました。
攻撃者は、AIを悪用してWebサイトやアプリケーションの脆弱性を効率的に探索し、攻撃を自動化するなど、その手法を高度化・高速化させています。こうした状況に対し、防御側もAI技術を活用し、脆弱性を迅速かつ広範囲に確認することが重要です。本サービスでは、顧客からお預かりしたWebアプリケーションのソースコードをAIで解析し、従来のWebサイトにアクセスして行う外部からの動的な診断では把握しにくい内部の処理やロジックに潜む脆弱性を確認します。AIの解析力にS&Jのセキュリティエンジニアの知見を組み合わせることで、脆弱性の候補を抽出するだけでなく、その根拠や修正方法を報告書として提供します。
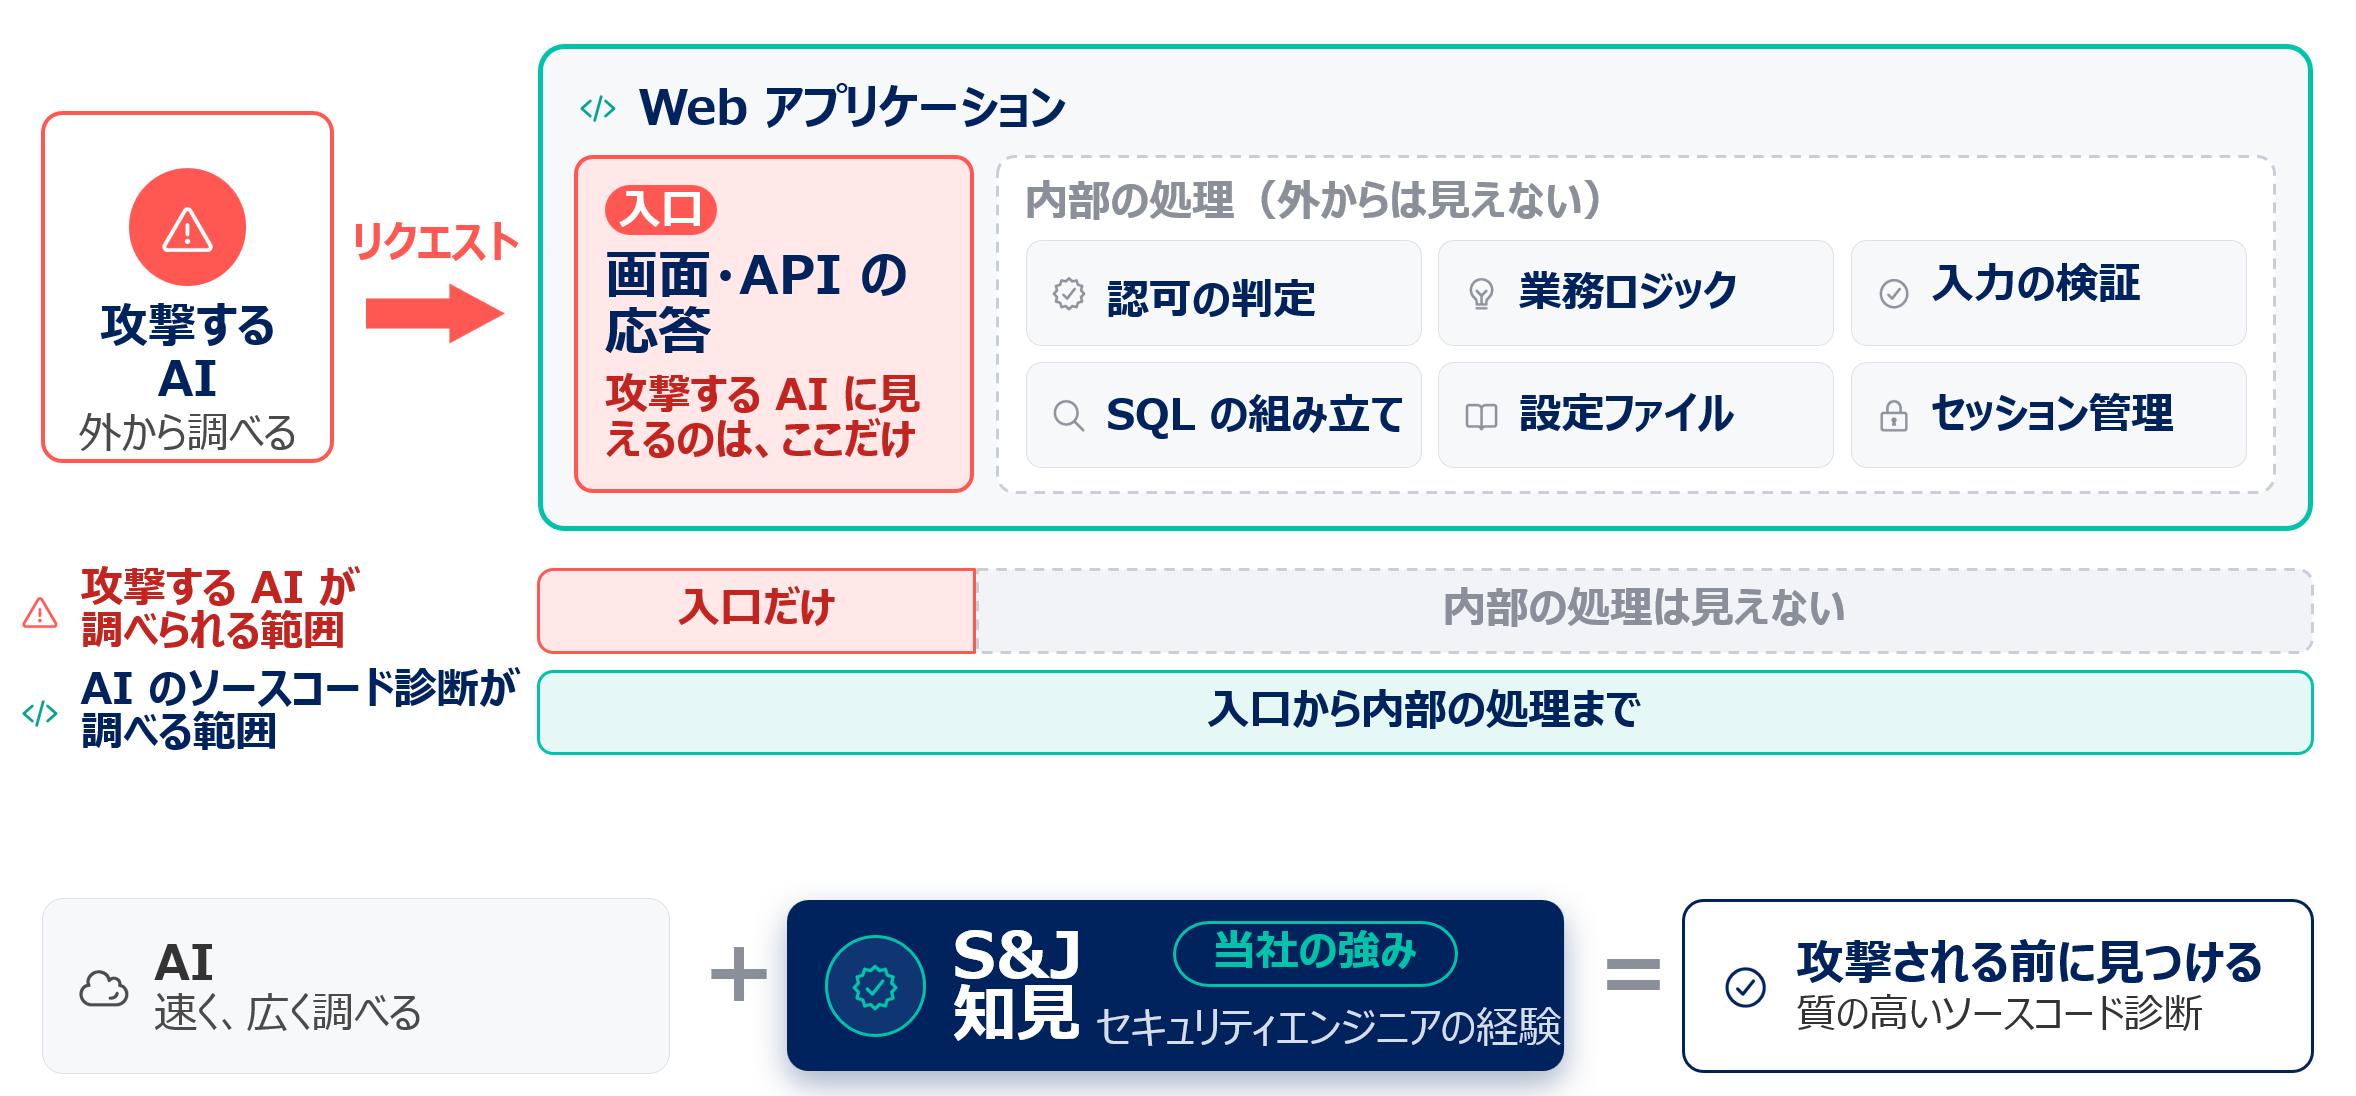
<ソースコード診断が調べる範囲>
背景:AIによる攻撃に、防御側もAIと専門家の知見で対抗
内閣官房国家サイバー統括室が2026年11月5日に公表した「個人情報の漏えい等につながる不正アクセスへの対策について」(※1)では、攻撃者がインターネット上のWebサイト等を大規模に調査し、侵入可能なサイトから個人情報を窃取している実態を指摘しています。また、標的の調査や侵害にAIが利用されている可能性が高く、複数の脆弱性や問題が組み合わさることで侵入につながるおそれがあるとしています。こうした攻撃の高度化・高速化に対応するには、防御側もAIを活用し、脆弱性を効率的に発見することが重要です。
一方で、AIでソースコードを解析するだけでは、実際には悪用できない箇所まで脆弱性として検出されるなど、結果の精度に課題が残ります。そこでS&Jは、セキュリティエンジニアが持つ脆弱性の見極め方や判断基準をAIに組み込んだ診断サービスを開発しました。
専門家の知見を取り入れたAIが、広範囲な解析から検出結果の検証までを行うことで、脆弱性の候補を抽出するだけでなく、その根拠や修正方法まで報告書として提供します。
「WebアプリソースコードAI診断」の特長
1.AIによる解析でコード内部の脆弱性を確認
ソースコードを解析し、入力から処理までの経路をたどることで、一般的な自動診断ツールでは見つけにくい認可の不備や業務ロジック上の問題などを確認します。
2.S&Jのセキュリティエンジニアの知見をAIに組み込み、誤検知を抑制
S&Jのセキュリティエンジニアが診断業務で培った判断基準を、AIの解析手順に組み込んでいます。AIは脆弱性の候補を抽出した後、この基準に沿って実際に攻撃が成立するかを検証します。問題がないと判断した候補については、除外した理由とともに顧客に報告します。
3.根拠と修正方法がわかる診断報告書
問題が確認された箇所について、該当するファイルや行番号、問題となる理由、推奨する修正方法を報告します。また、診断項目ごとの確認結果や診断が可能だった範囲も明示します。
S&Jが第三者の立場で実施した診断結果を報告書として提供するため、取引先へのセキュリティ対策の説明や、セキュリティ監査時の提出資料の一つとして活用できます。
4.稼働中のシステムに影響を与えない診断
ソースコードを直接解析するため、稼働中のシステムに診断用の通信を送ることはありません。診断用の環境構築も不要です。
5.S&Jが直接診断、再委託なし。7営業日以内に報告書を提供
診断はS&Jのセキュリティエンジニアが直接実施し、他社への再委託は行いません。必要なソースコードと環境情報を受領し、内容を確認後、7営業日以内に報告書を提供します。
「WebアプリソースコードAI診断」の概要
本サービスは、顧客からWebアプリケーションのソースコードをお預かりし、S&Jのセキュリティエンジニアの知見を組み込んだAIで解析・診断するサービスです。
| サービス名 | WebアプリソースコードAI診断 |
|---|---|
| 提供開始日 | 2026年11月12日(木) |
| サービス内容 | AIとセキュリティエンジニアの知見を組み合わせ、Webアプリケーションのソースコードに潜む脆弱性を診断し、結果を報告 |
| 診断対象 | Webアプリケーションのソースコード |
| 主な診断項目 | 認証・認可、インジェクション、クロスサイトスクリプティング(XSS)、ファイル操作、セッション管理、暗号化、設定不備など |
| 対応言語 | Java/Kotlin、PHP、Python、JavaScript/TypeScript、C#、Ruby、Go |
| 依頼方法 | 専用Webページにて受付 |
https://www.cyber.go.jp/pdf/press/261105_taiou.pdf
※本サービスはソースコードを対象とした静的診断です。実際に稼働するWebアプリケーションの動作や設定を検証する診断とは異なり、両者を組み合わせることで、より多角的な脆弱性の確認が可能です。