
CSIRT-Pro
生成AI時代の、セキュリティデータレイク
大規模データレイクに SIEM・SOAR・AI 調査を統合した国産プラットフォームです。Schema-on-Read設計により、ログごとの事前設計に縛られない柔軟なデータ活用と高い運用容易性を実現し、業界大手SIEMと比較してコストを3分の1に抑えます。必要に応じて、S&Jの24時間365日国内SOC(別契約)とも連携可能です。
- SIEM費用を従来型の3分の1程度に抑え※2、浮いた予算をセキュリティ強化に再投資できる
- SIEM・SOAR・AIの統合により、検知から対応まで一気通貫で自動化できる
- ログデータを国内に保管、S&Jの24時間365日SOC(別契約)と連携して高度な監視体制を維持できる
現状 SIEM とのコスト比較を試算する(無料) 詳細資料をダウンロード
※1 主要クラウド型SIEMにおいて1日あたり50GBのログを1年間保管・検索した場合の標準的な公表料金と、CSIRT-Pro「Mediumプラン」の費用を比較した当社試算に基づきます。
※2 圧縮率は当社ベンチマークでの実測値です。ログの形式や内容により変動します。
高コストなSIEMから、セキュリティデータレイクへ
多くの企業が直面しているセキュリティ運用とSIEMやSOCにおける実態
SIEMのライセンス更新が高額
年額数千万円規模のライセンス費用に頭を抱えている上に、今後もさらなる値上がりが見込まれます。
長期ログ保持のコストが膨らむ
従来型SIEMは保管コストが高く、必要なログを収集できない上に、保存期間も30〜90日と短いため、有事の際に証跡として機能しない懸念がある。
SIEM / SOAR / AI が分断
SIEM、SOAR、AI が別ベンダーで連携が困難。AIを使いたいが、SIEMやPlaybookと連携できる仕組みがなくアラート対応が手動になりがち。
ログを追加するたびのパース設定の限界
クラウドの自動アップデートでパース設定がいつの間にか壊れる。そのたびに設定の修正と再取り込みが発生し、高い運用負荷が発生している。
セキュリティ専門人材が不足
SIEMを導入して統合SOCを内製化したくても、24時間365日シフトを組める人材が確保できない。
生成AIを活かしきれない
生成AIを使いたくても、自社のログやPlaybookをAIに渡す仕組みがない。AIに分析させても結果が運用に残らず、使い捨てになりがち。
ツールの分断による追加コストを抑え、早期に自動化・統合基盤へ移行すべき理由
攻撃側がすでに生成AIを活用して攻撃の速度・量・精度を向上させている今、SOC側の本格対応の遅れは攻撃側との差を広げるリスクになります。
複数ツールの分断による運用の遅れや追加コストを懸念し、統合・自動化への着手を1年遅らせることは、検知ルールやPlaybook、運用ノウハウを蓄積する機会を失ってしまいます。
人手・既存ツールだけでは限界
攻撃側のAI活用は既に現実化している
生成 AI による 高度フィッシング・マルウェア自動生成・AI エージェントによる自動侵入など、攻撃の速度・量・精度が急速に高まっています。人手中心の従来SOCでは追いつけない局面が増えています。
統合済プラットフォームが必須
既存SIEMへの「後付け」は追加コスト・分断の温床
従来SIEMへのAI連携は追加ライセンス・別ツールが必要になることがあり、SIEM / SOAR / AI が分断したまま運用速度が出ません。データレイク + SOAR + AIを最初から統合した基盤こそが、AI時代のSOCに必要です。
先行する企業ほど有利
早期に始めるほど運用効果が累積する
検知ルール・Playbook・運用ノウハウは蓄積するほど検知精度と対応速度が向上します。1年遅れは検知ルール・Playbook・運用ノウハウの累積機会の損失。伴走オンボーディング(別契約)もご活用ください。
国産SIEM / SOAR / AI 統合プラットフォーム「CSIRT-Pro」
圧倒的なコスト効率・運用容易性・高速検索・SIEM /SOAR / AI オールインワン・運用支援という5つを軸とした国産統合プラットフォームです。
既存SIEMが抱えるコスト高騰やツール分断の課題を解消し、大規模ログの低コスト蓄積、AI活用、24時間365日国内SOC連携(別契約)を1つの国産プラットフォームで実現します。
圧倒的なコスト効率
主要クラウド型SIEM比 3分の1程度(当社試算※1)
高圧縮の基盤で長期保持も低コスト (約9.3倍※)
運用容易性(スキーマオンリード)
スキーマオンリードで、形式を問わず事前設計なしに取込・検索
新フィールド発見時も再取込不要(スキーマ変更が容易)
PRQL対応の柔軟なクエリ
高速検索・調査
高圧縮データの高速展開 + ベクトル化(SIMD)スキャンで大規模ログの検索・集計が高速
時間範囲の絞り込みで必要な期間だけを走査、行指向の従来SIEMより大規模集計が速い
安価な大規模並列処理で、長期保持データも遡って高速に調査
頻用フィールドを型付き列に抽出すれば、さらに高速化
SIEM / SOAR / AI オールインワン
SIEM(UEBA + ルール検知)+ SOAR(Playbook 自動化)+ AI 調査 + Case 管理を1契約
検知から対応まで一気通貫、複数ベンダー契約が不要
自然言語で調査・SOAR生成・可視化(専門クエリ不要)
ツール分断による運用速度低下・追加コストを解消
SOC運用支援
24時間365日国内SOCと組み合わせで監視・トリアージまで一気通貫
伴走オンボーディング・IR・コンサルと組み合わせ(別契約)、shelfware(入れっぱなし)を防止
全データを国内リージョンに保管、日本語ドキュメント・日本語サポート
※SOC監視・IR・コンサル・支援サービスは別契約です
「CSIRT-Pro」の主要機能
データ取り込み
ログをそのまま取り込み、必要なデータだけを構造化。パースルールの作成は生成AIが支援し、継続的な保守負荷を軽減します。
セキュリティデータレイク
列指向基盤で大規模ログを超低コスト保存。1年以上の長期保持も現実的なコストで運用可能。PRQL対応。
検知・対応・Case 管理(SOAR)
標準検知 Playbook で脅威を検出し自動対応。Case追跡・通知・エスカレーションまで一気通貫。カスタムPlaybookも作成可能。
AI調査
自然言語で指示するだけで、AIが脅威を調査・判定。専門クエリを書けなくても調査から可視化まで。
分析・ダッシュボード
標準テンプレ + カスタム対応。複数Widgetによる多角的な可視化・自動更新。PRQLで柔軟に分析。
話しかけるだけでAIが自動操作 専門知識なしで脅威調査から可視化までを完結
CSIRT-ProのAIチャットは、SQLや専門クエリを習得しなくても利用できます。「分析して」「SOARを作って」「グラフにして」と日本語で指示するだけで、AIが脅威の調査・判定、Playbookの自動生成、ログのグラフ化までを実行します。専門アナリストでなくても、対話を進めるだけで調査から対応・可視化までを進められます。重要な操作は承認後に実行されるため、安全性を確保しながら対応を自動化できます。
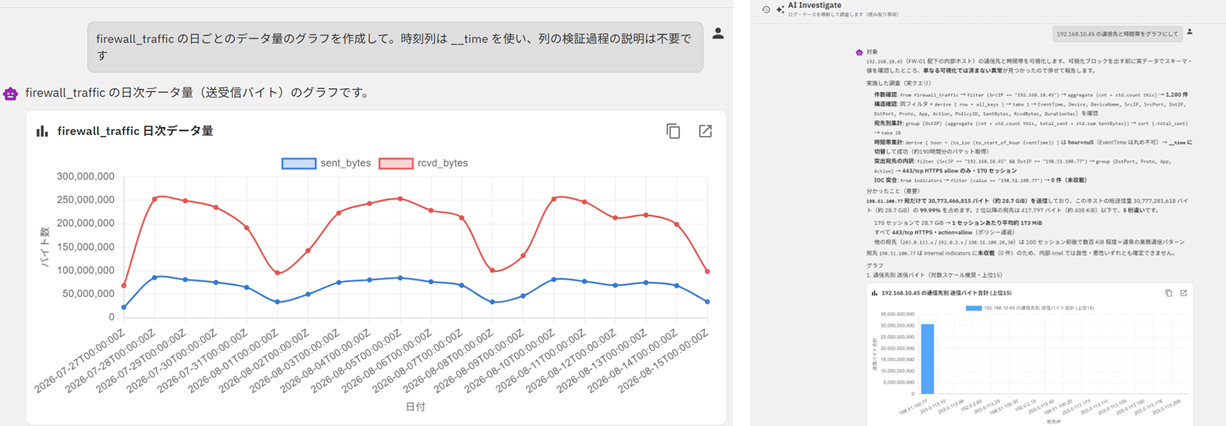
※画面はイメージです
アラート発生から初動対応まで10分程度 すべてが統合された一気通貫の運用フロー
SIEM、SOAR、AI、Case管理が最初から統合されているからこそ、複数の管理画面を行き来し、手動でログを突き合わせることで1時間以上かかっていた初動対応を、約10分程度※に短縮します。「業務時間外の不審なログイン試行」に対しても、検知から自動の初期封じ込め、SOCアナリストによる判断、関係者通知にいたる一連のステップが、単一のプラットフォーム上でシームレスに流れます。
| 0分 アラート発生 |
異常ログイン試行を SIEM 検知ルールが捕捉。Case が自動作成され、関連イベントが紐付けられる。 |
| 約2分 Playbook自動対応 |
不審IPをWAFでブロック、対象アカウントを一時凍結。実行結果は Case に自動記録。AIが状況に応じた動的判断を支援(分岐選択・追加アクション提案)。AI支援 |
| 約5分 SOCが判断 |
Playbook 実行結果と関連ログを確認し、最終判断(真陽性 / 誤検知)を実施。AI が類似事例検索・要約・推奨アクションの提示で SOC アナリストの判断を強力にサポート。AI支援 |
| 約10分 関係者通知 + 継続対応 |
IT 部門・経営層へエスカレーション(SMS / Email)。調査・対応履歴を時系列で記録・共有し、追加調査も同じCase上で継続。 |
アラート発生から初動対応まで10分程度に短縮できます。従来のツールごとに画面を切り替え、手動でログを突き合わせることで1時間以上かかっていた工程を、CSIRT-Proなら統合プラットフォームで一気通貫に支援できます。
※想定シナリオに基づく目安です
現状のSIEMコストと比較してみませんか?
お客様の利用規模(ログ量・SOC 体制等)を元に、CSIRT-Proでの月額試算 + 既存環境との差額レポートを作成します
ツール提供で終わらない S&Jのエコシステムと組み合わせ、実運用の成果まで支援
SIEM・SOAR導入の多くは「アラート過多」「専門人材不足」「運用ノウハウ不足」により実運用に至らないという課題を抱えています。CSIRT-ProはS&Jのフルスタックエコシステム(SOC / IR / EDR / コンサル)と組み合わせ、ツール導入から、実運用・有事対応までを一気通貫で支援します。各サービスは別契約です。
CORE PLATFORM
CSIRT-Pro
セキュリティデータレイク + SOAR + 生成 AI を統合した中核プラットフォーム
S&J SOC
SOCアウトソーシング
24時間365日 国内 SOC によるアラート分析・トリアージ・初動対応
S&J IR
IR対応
有事の緊急対応・フォレンジック・原因究明(スポット / リテイナー)
CONSULTING
セキュリティコンサル
規程整備・制度対応・人材育成
SUPPORT
CSIRT-Pro 利活用支援・有償サポート
伴走オンボーディング・クエリ最適化・検知ルール / SOAR 作成代行で、導入後の定着と成果を支援
典型的な「導入後の失敗」を、S&J エコシステムで解決
| アラート過多で対応が回らない | SOC アウトソーシング(24/365 国内 SOC) |
|---|---|
| 専門人材が確保できない | SOC + IR チームの専門家がカバー |
| インシデント対応経験が不足 | IR チームによるスポット / リテイナー対応 |
| 検知ルール作成・チューニングが困難 | コンサル + SOC によるカスタマイズ支援 |
| 制度対応に不安 | コンサルチームによる対応支援 |
| 運用ノウハウが社内に蓄積されていない | スポット支援・人材育成・運用代行を柔軟に選択 |
シンプルな料金プラン
企業規模・ログ量に応じた6段階のプラン。利用実態に合わせて選択できます。
Freeから始められる6プラン + 従量課金で柔軟。Large(200GB/日)でも月¥960,000。
評価・小規模利用向け
(法人限定)
¥0/月
100MB/日 取込
小規模 SOC
(〜500 名規模)
¥40,000/月
5GB/日 取込
中堅企業 SOC
(〜1,000 名規模)
¥265,000/月
50GB/日 取込
大企業 SOC
(1,000 名以上)
¥960,000/月
200GB/日 取込
大企業・グループ全体
(数千名規模)
¥2,050,000/月
500GB/日 取込
重要インフラ・最上位要件
(個別要件)
¥3,610,000/月
1TB/日 取込
- 1TB/日 を超える規模の場合は個別にお見積りします。
- 各プランは 月額契約・年間契約 のいずれも選択可能です。各上限を超える場合は従量課金で追加可能です(下記参照)。
- 非圧縮ログ相当量は、保存上限を圧縮率 約9.3倍で換算した参考値です。各プランの取込上限で運用した場合、365日分を保存してなお余裕があります。圧縮率は自社ベンチマークでの実測値であり、ログの種類や内容により大幅に変動します。CSIRT-Proはログ本体をオブジェクトストレージ上に置く設計のため、従来型SIEMのようなアプリケーション層でのデータ複製が不要で、レプリカ分のストレージコストが発生しません。
- AI利用はトークン数で計上します。1回の調査あたり約1万トークンが目安のため、Smallプランで月10 回、Criticalプランで月1,000回程度に相当します。質問の内容や参照するログ量により変動します。
導入までの流れ
お問い合わせから最短5営業日で利用開始できます。既存SIEMからの移行を容易にする機能を多数ご用意しており、それらを活用した移行方法のガイダンスから移行支援まで実施可能です。まずはお問い合わせください。
| お問い合わせ | 本ページのフォームまたはお電話で。要件・ログ量をヒアリング。 |
| 環境構築 | アカウント発行まで最短5営業日。 |
| パイロット運用 | 主要ログを取り込み、検知ルール・Playbookを整備。必要に応じて弊社に委託も可能。 |
| 本格運用 | S&JのSOC監視サービス(別契約)に24時間365日の監視を委託することも可能。 |
SOC/EDRからインシデント対応まで
数多の重要機関を支えるS&Jの確かな実績
SOC 500社以上、EDR監視30万台以上、年間50件以上のインシデント対応(IR)、そして300社以上のコンサルティング。サイバーセキュリティ専業ベンダーとしての圧倒的な実績をもとに、SOC監視から評価まで幅広い領域で大手企業・金融機関・公的機関の安全を強固に支えます。
提供実績
稼働台数
対応実績
コンサル支援
対応実績
(顧客リテンション)
よくある質問
・アプリケーション / 取込パイプライン / RDB / NoSQL / キャッシュ / 認証基盤: AWS ap-northeast-1(東京)
・ログ分析データレイク: Microsoft Azure上のClickHouse Cloud(東京 / Japan East)
・AI処理: Amazon Bedrock(国内リージョン)経由でClaudeを利用
顧客データは海外に出ません。お客様のデータはAIモデルの学習には利用されません。データ主権・コンプライアンス(金融・公的機関・重要インフラ等)の要件は個別にご相談ください。
例えば「MediumプランをベースにAIトークンだけ追加」「LargeプランにPlaybook実行回数を追加」「ログ取込量だけSmallから拡張」といった、利用実態に合わせた組み合わせが可能です。
詳細・お見積りは営業窓口までお問い合わせください。
サポート窓口にご依頼いただければ、当社にて上限を緩和します。超過分は完全従量課金の単価で月額料金に上乗せしてご請求します。あらかじめ引き上げておくことも可能ですので、一時的な増加が見込まれる場合は事前にご相談ください。
※ 本ページに記載されている会社名、製品名、サービス名は、各社の商標または登録商標です。
※ Claude は Anthropic, PBC の商標です。
※ ClickHouse は ClickHouse, Inc. の商標です。
※ MITRE ATT&CK は The MITRE Corporation の登録商標です。
※ Amazon Web Services、Amazon Bedrock は、Amazon Web Services, Inc. またはその関連会社の商標です。
※ Microsoft、Azure、Outlook は、米国 Microsoft Corporation の米国およびその他の国における登録商標または商標です。
※ Gmail は Google LLC の商標です。
関連サービス
本サービスへのお問い合わせ
お問い合わせは下記のフォームからお願いいたします。
お問い合わせの内容により、お返事までにお時間をいただく場合もございます。
営業・ご提案などのお問い合わせには個別にお返事できない場合があることをあらかじめご了承のほどよろしくお願いいたします。
※の項目は入力必須となっています。