
Joe Sandbox v45「Green Opal」リリース:検知・解析機能の強化
原文は以下をご参照ください。
https://www.joesecurity.org/blog/2556159268374894800
公開日:2026年11月4日
コードネーム Green Opal の Joe Sandbox 45 をリリースしました。本リリースでは、多数の新規検知シグネチャを追加するとともに、Joe Sandbox の解析機能を強化する重要な機能改善を実施しています。
Joe Sandbox Cloud Pro、Basic、および OEM サーバーは、すでに Green Opal にアップグレードされています。
オンプレミス環境の Joe Sandbox をアップグレードする場合は、カスタマーポータルに掲載されているユーザーガイドの「Updating」章に従ってください。
625 件の挙動シグネチャ・YARA ルールを新規追加
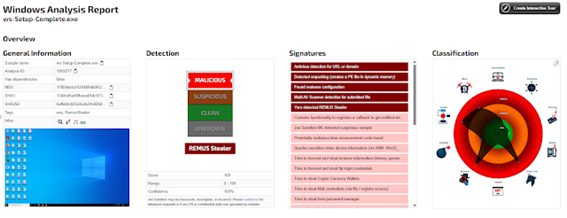
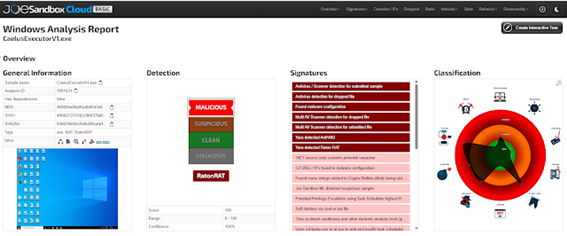
Joe Sandbox v45 では、多数の新規検知シグネチャを追加しました。50 件の挙動シグネチャと575 件の独自 YARA ルールにより、新たなマルウェアファミリ、フィッシングフレームワーク、ランサムウェア、スティーラー、RAT などの脅威に対応します。
新たに検知対象となった脅威には、 RatonRAT、REMUS Stealer、EtherHiding、Evooo1Bot、Cyb3r Phishing Kit、SilentNet、GehennaLocker、PureLogs Stealer、0aptLocker、PhantomGate、notnullOSX、Microsoft Device Code Phisher、QuimaRATなどがあります。
55 件のマルウェア設定情報抽出機能を新規追加
55 件のマルウェア設定情報抽出機能(コンフィグエクストラクター)を追加しました。マルウェアファミリの自動識別を強化するとともに、設定情報や侵害の痕跡(IOC)の抽出対象を拡充しています。
新規コンフィグエクストラクターの対応対象には、ZigClipper、BlakcSee Stealer、phishingtelegramexfil、CyberPhishingKit、Sirius RAT、OverLordRat、Crown Phishing Kit、CastleRAT、WikiKit、PhantomGate、REMUS Stealer、SnappyClient、SantaStealer、GenericBotなどがあります。
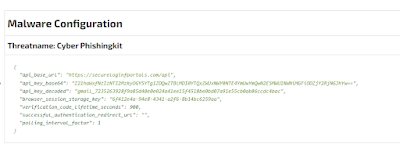
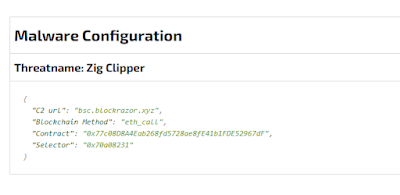
これらのエクストラクターにより、アナリストは検体ごとに手動でリバースエンジニアリングを行うことなく、重要なマルウェア設定情報を迅速に把握できます。
133件の Suricata ルールを新規追加
Joe Sandbox v45 では、悪意あるネットワークアクティビティや不審な通信の検知を強化するため、133 件の Suricata ルールを追加しました。内訳は、異常検知ルール 30 件、マルウェア検知ルール 88 件、フィッシング検知ルール 15 件です。
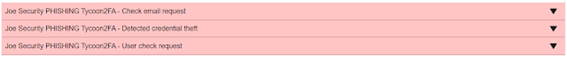
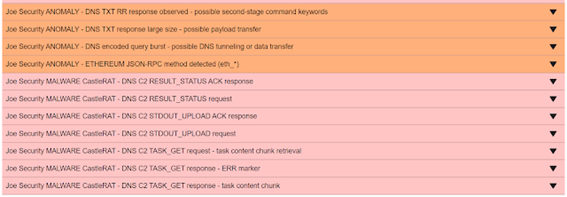
新たに検知対象となった脅威には、CastleRAT、LummaC、LxBase RAT、njRAT、Phoenix Stealer、SilentNet、ErrTraffic v2 ClickFix、EvilTokens、Tycoon2FA、WikiKit/Sneaky2FA などがあります。
DOM 抽出とフィッシング検知の改善
フィッシングキャンペーンは高度化を続けており、動的な Web コンテンツ、難読化スクリプト、リダイレクトなどを利用して自動解析を困難にしています。
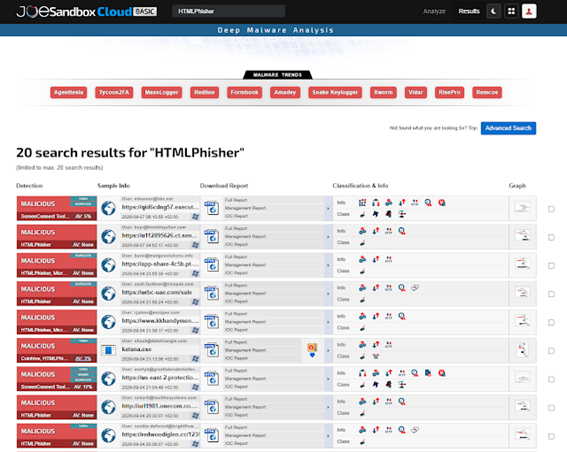
Joe Sandbox v45 では、DOM 抽出とフィッシング検知を改善し、不審な Web サイトやフィッシングページの可視性を高めました。
これにより、Web コンテンツの解析精度とフィッシング関連挙動の識別能力が向上し、不審な URL や Web ベースの脅威を調査する際に、より詳細な分析コンテキストを得られます。
QR コード読み取り機能の改善
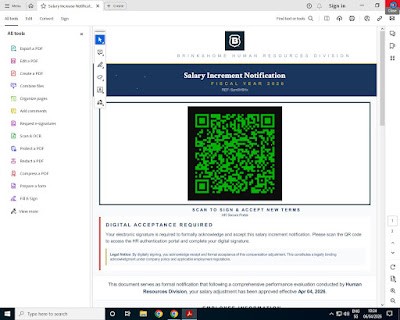
QR コードは、フィッシングやソーシャルエンジニアリングの一環として利用されるケースが増えています。特に、従来のメールセキュリティ制御が及ばない経路へ被害者を誘導する手段として使われています。
Joe Sandbox v45 では QR コード読み取り機能をさらに改善し、QR コードを含む検体や文書の解析を強化しました。
アナリストは QR コードに埋め込まれた URL などの情報を抽出でき、QR コードを利用したフィッシングキャンペーンの実態をより詳細に把握できます。
Live Interaction のパフォーマンス改善
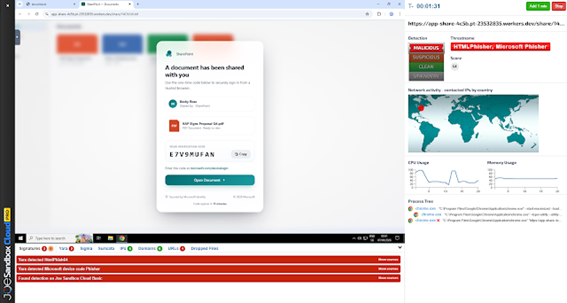
Live Interaction にも重要な改善を加えました。
Joe Sandbox v45 では、Live Interaction 利用時の応答性とパフォーマンスを向上させ、アナリストが解析マシンを手動操作する際の操作性を改善しています。
Live Interaction は、悪意ある挙動を発現するまでにユーザー入力、画面遷移、クリックなどの手動操作を必要とする検体や Web サイトの調査で、特に有用です。
まとめ
Joe Sandbox v45 は、検知・解析能力を大幅に拡充するリリースです。
50 件の挙動シグネチャ、575 件の独自 YARA ルール、55 件のコンフィグエクストラクター、133 件の Suricata ルールを新たに追加し、マルウェア、フィッシング、ランサムウェア、スティーラー、RAT、および新たな脅威に対する検知範囲を大幅に広げています。
新規検知コンテンツに加えて、以下の重要な改善も含まれます。
・マルウェアによる各種 VM・解析システム検知への対策強化
・Suricata 8 への更新
・多数の不具合修正
・macOS のシャットダウン保護
これらの強化により、セキュリティアナリストや脅威リサーチャーは、脅威をより迅速に検知し、対処に活用できるインテリジェンスをより多く抽出できるようになります。また、高度化するマルウェアやフィッシングキャンペーンへの理解を深めることができます。
Joe Sandbox を試すには、Joe Sandbox Cloud Basic で無料アカウントを登録してください。詳細な技術デモをご希望の場合は、お問い合わせください。