
WebアプリソースコードAI診断
外からは見えない内部の処理に潜む脆弱性を、ソースコードから見つけるサービスです。お客様のWebアプリケーションのソースコードをお預かりし、AIによる解析と当社セキュリティエンジニアの知見を組み合わせて診断します。
- AIによる攻撃より先に、外から見えない部分の脆弱性まで見つけることができる
- 診断により発見された脆弱性について、該当するファイルと修正方法がわかる
- 第三者による報告書を、取引先への説明や監査への提出資料として使うことができる
AIがWebアプリケーションを攻撃する時代
2026年10月、世界各地のWebサイトやオンラインサービスにおいて、AIを用いた攻撃や侵入が相次ぎました。セキュリティ業界やメディアでは、この1ヶ月間を「Black October」と呼んでいます。
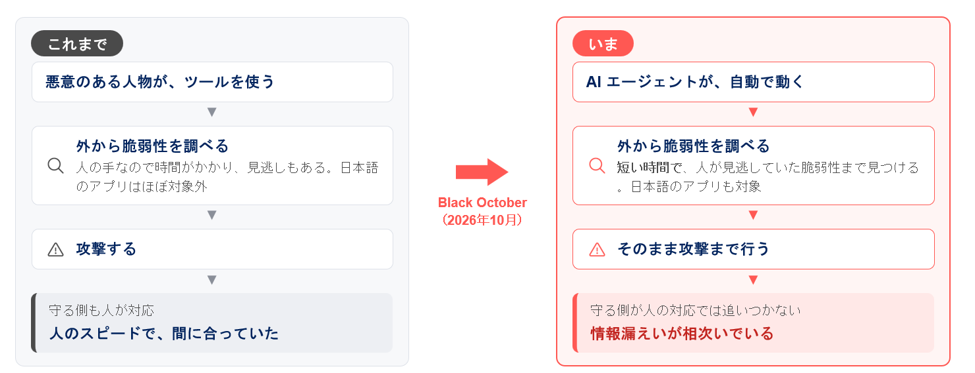
Black October以降、Webアプリケーションの脆弱性を調査して攻撃を行う主体は、人間からAIエージェントへと移行しつつあります。自律型AIエージェントが昼夜を問わずWebアプリケーションを隅々までスキャンし、これまで見落とされていた脆弱性を短時間で発見・悪用した点が特徴です。
| 項目 | これまで | Black October(2026年10月) |
|---|---|---|
| 攻撃する側 | 悪意のある人物がツールを使って脆弱性を調べて攻撃する | AIエージェントが脆弱性を調べて攻撃まで行う |
| 守る側 | 人が対応するスピードで間に合っていた | 人の対応では追いつかず情報漏えいが相次いでいる |
| 調べ方 | 動的な調査(外からリクエストを送り、反応を見る) | 同じく動的な調査 |
| 精度 | 人が調べるため脆弱性の見逃しがあった | 人が見逃していた脆弱性もAIが見つけて攻撃する |
| 攻撃の速さと対象 | 攻撃は人の手で進められるため時間がかかる。そのため、日本語のWebアプリケーションは攻撃対象にならないことがほとんどだった | 短い時間で調べる。日本語のWebアプリケーションも対象になる |
攻撃の速度と精度の変化
政府(内閣官房国家サイバー統括室)からの注意喚起
内閣官房国家サイバー統括室は2026年11月5日、「個人情報の漏えい等につながる不正アクセスへの対策について」を公表しました。副題は「ウェブサイトやモバイルアプリに関する基本的な対策の徹底」です。政府は、攻撃が次のように変わったと見ています。
- 攻撃者は、インターネット上に公開されている我が国のウェブサイト等を標的に大規模な調査を行い、侵入して個人情報を窃取している
- 標的の調査や侵害にAIを使用している可能性が高い
- これまでの脆弱性診断では比較的低いと評価されたリスクであっても、組み合わされて侵入の原因になった事例がある
- 攻撃の大規模化が容易になり、事業規模の大小を問わず幅広い事業者が攻撃対象になっている
求められる対応として、従来から実施されてきたセキュリティ診断や監視・検知、インシデント対応等の取組を着実に継続・強化するとともに、AIを活用した攻撃に対応するため、防御側においてもAI技術の活用を積極的に検討することが重要であると示しています。
AIの素早い攻撃に備えるには、守る側も素早く脆弱性を見つけて直す必要があります。
出典:内閣官房国家サイバー統括室「個人情報の漏えい等につながる不正アクセスへの対策について」(2026年11月5日)より要約・抜粋
従来の対策ではAIによる攻撃を防げない理由
AIによる攻撃の高速化・高度化に伴い、従来の「外からの単発スキャン」や「表面的な診断」では見逃される死角が致命的なリスクとなっています。
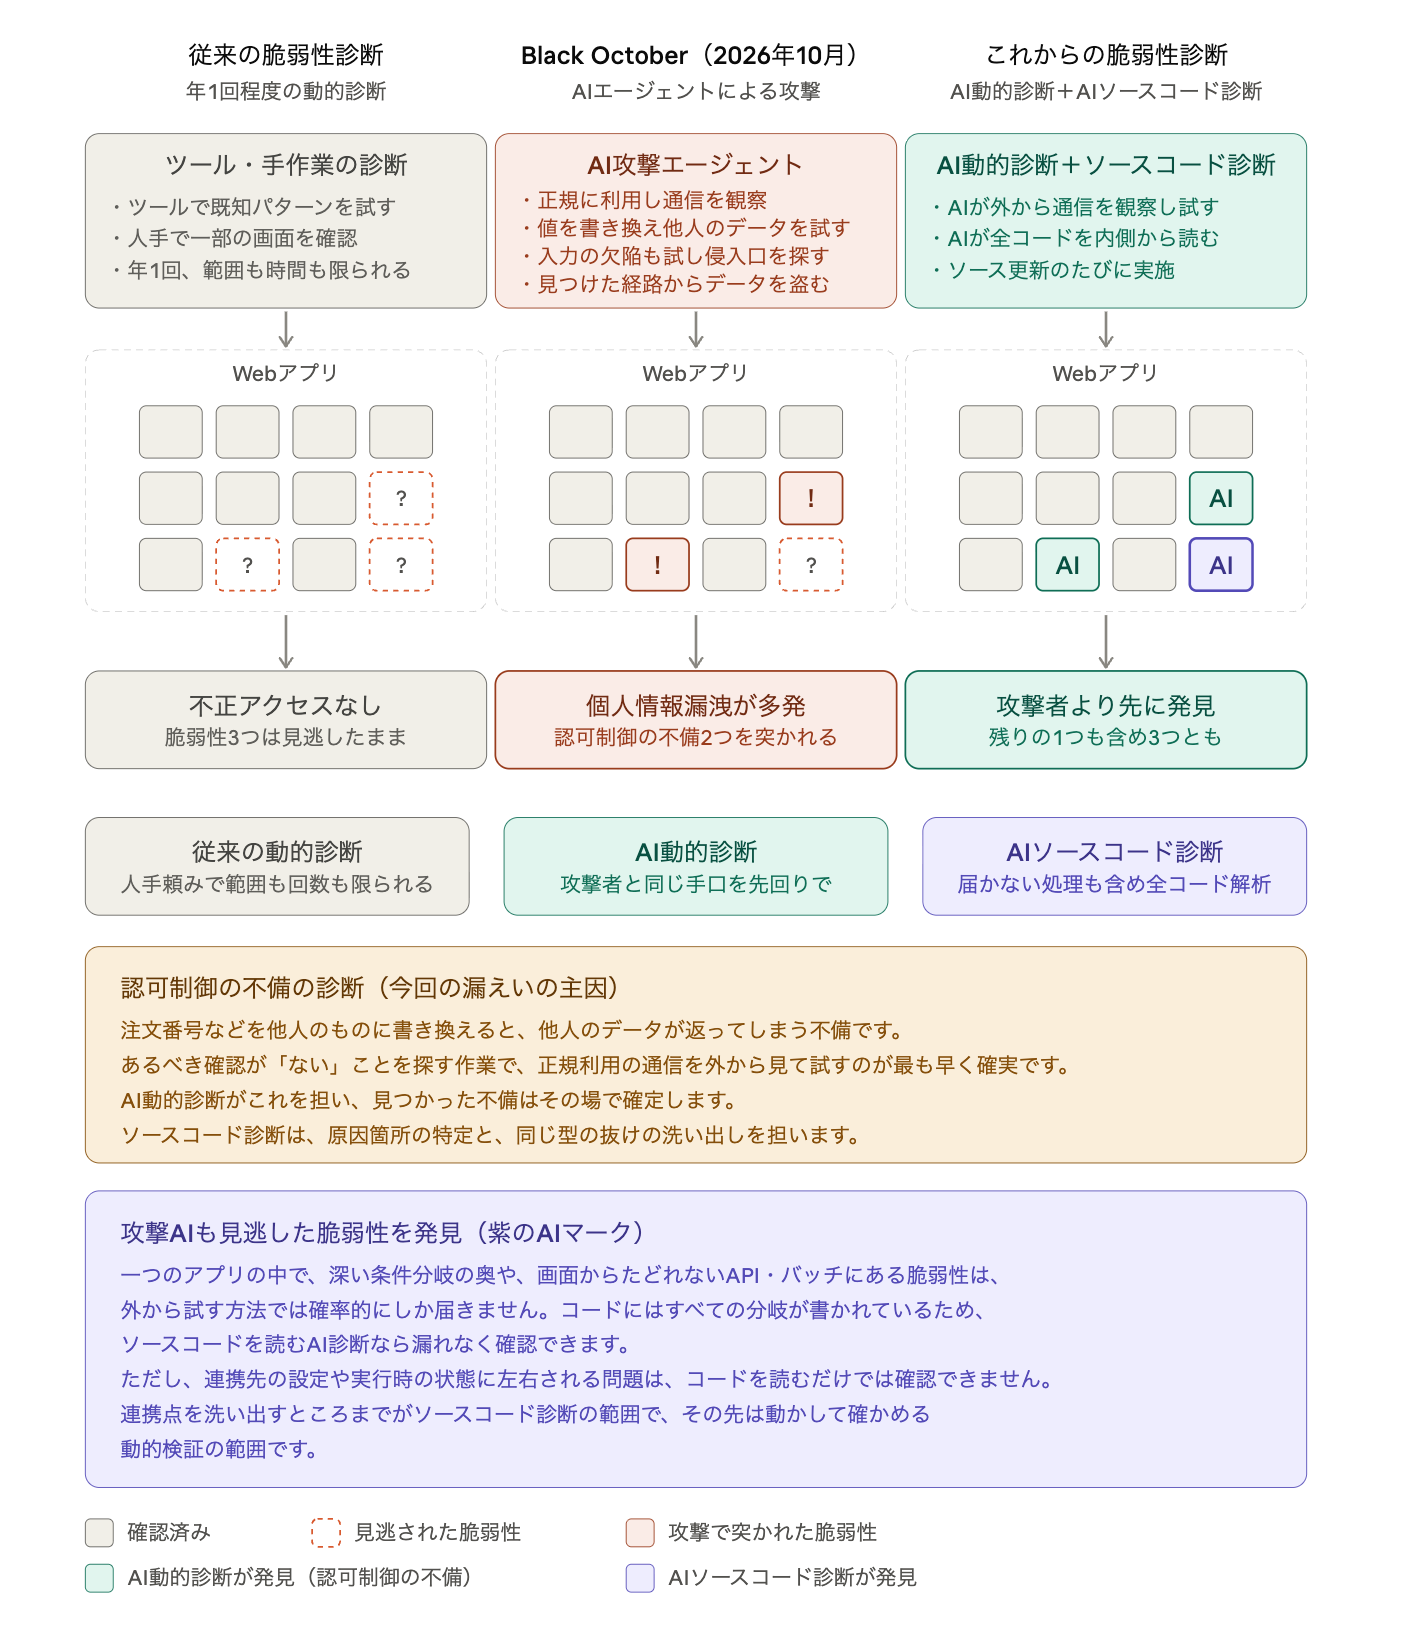
外側からの動的スキャンでは「見逃し」が発生する
年1回程度の従来の動的診断は、外部から通信を送って反応を確認する手法です。
しかし、この方法ではシステムの入口部分しか確認できず、外からは見えない内部処理に潜む脆弱性を見逃してしまう構造的な課題があります。
24時間体制で隅々まで高速スキャンを仕掛けてくるAIによる攻撃に対して、従来の年1回・外側からのチェックでは速度・網羅性ともに追いつきません。
なぜ、ソースコード診断がAIの攻撃に有効なのか
AIによる攻撃は速く、精度も高くなりました。それでも、調べ方そのものは人が攻撃していた頃と変わらず、外からリクエストを送って反応を見る「動的な調査」です。守る側が攻撃する側と同じ「外からの確認」だけで対抗すると、スピードと量で勝るAIに先を越されてしまいます。
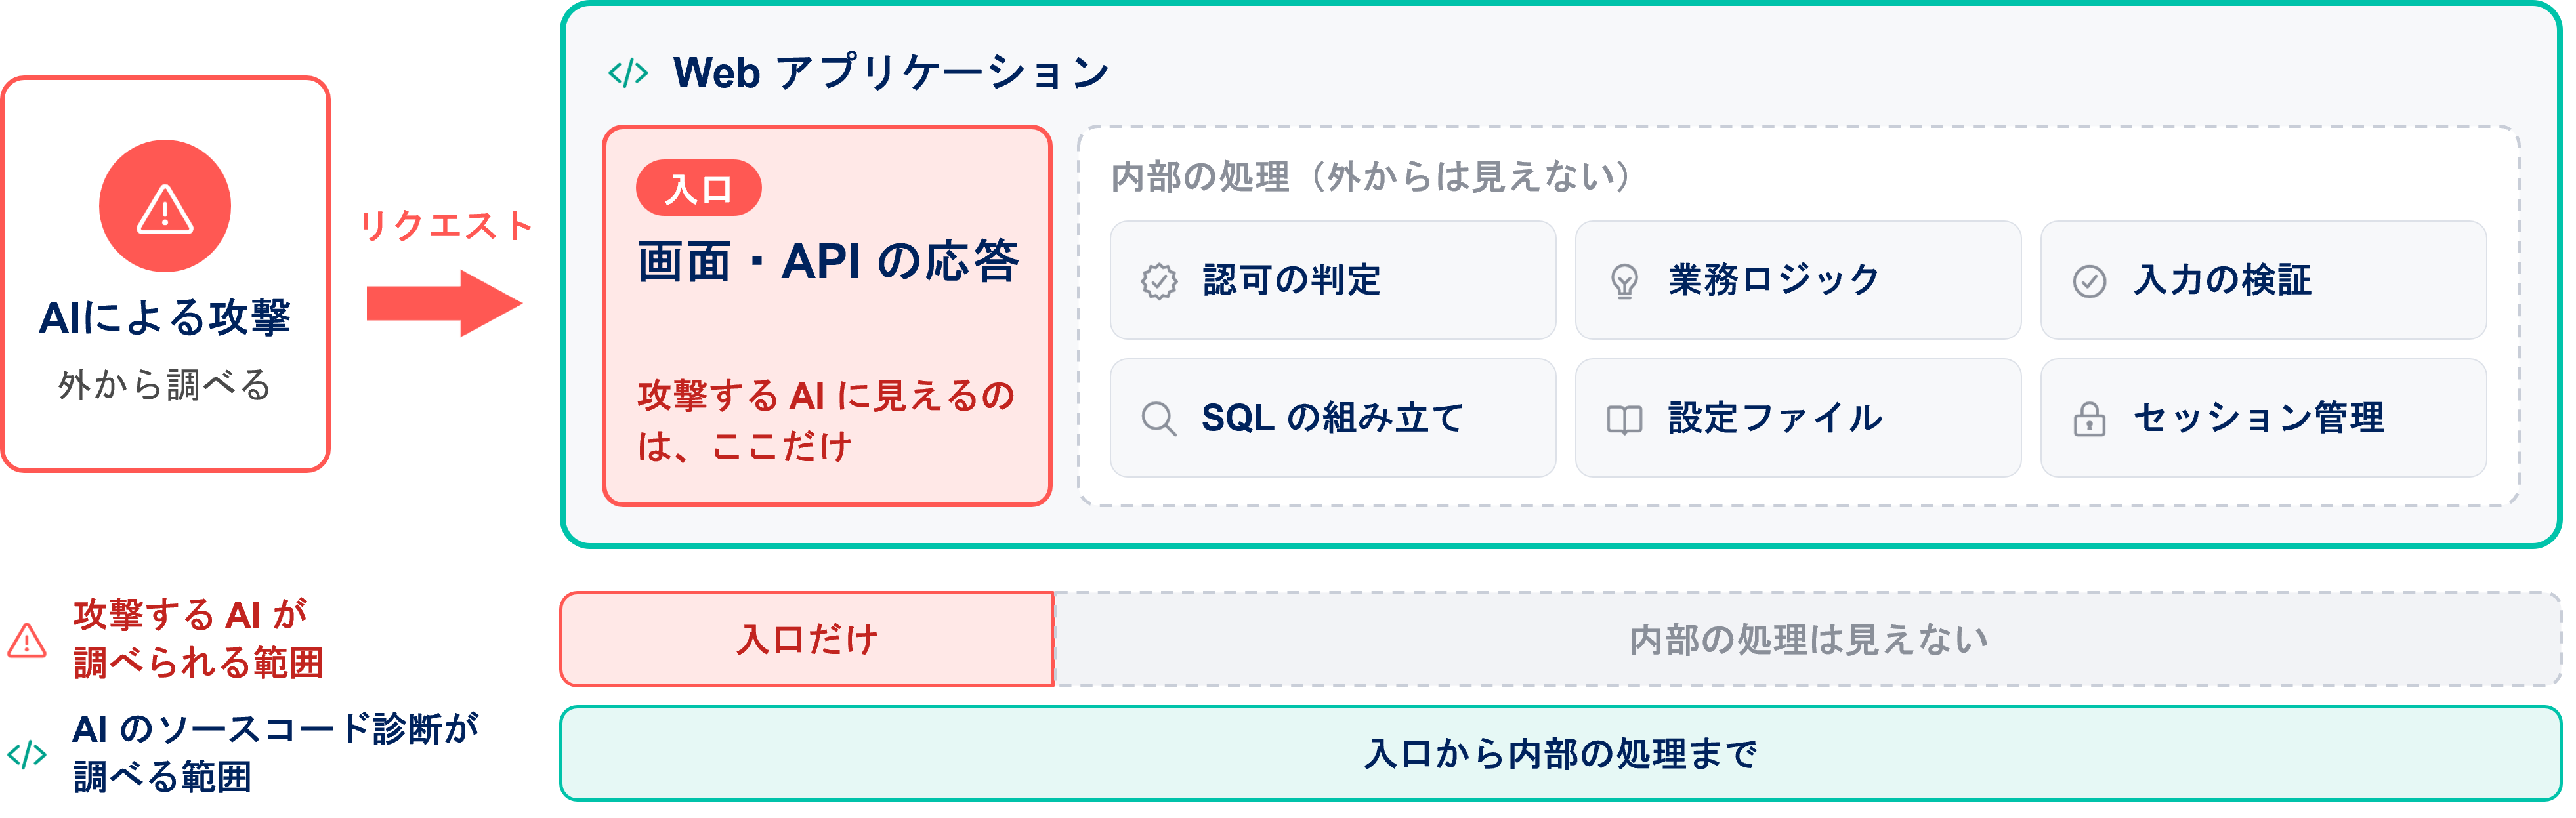
理由1|攻撃するAIが認識できるのは「入口」だけ
攻撃するAIが直接確かめられるのは画面やAPIの応答だけです。
認可の判定、業務ロジック、SQLの組み立てといった内部の処理は、応答から推測するしかありません。
理由2|ソースコード診断は、入口から内部の処理まで直接たどれる
外から突かれる脆弱性の原因は、すべてコードの中にあります。ソースコードを読めば、入力がどの処理を通り、どこに届くかを直接確認できます。
このため、特定の条件がそろったときにだけ現れる問題や、権限の確認漏れも見つけやすくなります。
低いリスクがいくつか組み合わさって侵入につながる経路も、コード上でたどれます。
ソースコードという「設計図」を持っているのは守る側だけで、これが攻撃する側に対する一番の優位です。
理由3|AIのスピードにはAIのスピードで対応
ソースコード診断は、動いているシステムに通信を送りません。そのため診断用の環境は不要で、本番への影響もありません。
リリースの前やコードを変えたタイミングで実施でき、報告書は7営業日以内にお届けします。
AIによる攻撃の前に、守る側が見つけて直すことができます。
一方、サーバーやクラウドの設定のように、コードには表れない問題もあります。
Webアプリケーション診断(動的診断)と組み合わせると、コードと実際の動きの両面から確認できます。
診断アプローチと脆弱性検出能力の構造比較
– WebアプリソースコードAI診断とは –「AI×S&Jの高度な知見」で攻撃者よりも早く脆弱性を先回り検出
お客様のWebアプリケーションのソースコードをお預かりし、AIによる解析に当社セキュリティエンジニアの知見を組み合わせて、診断結果を報告書にまとめるサービスです。リリース前の確認、取引先や監査への提出、Webアプリケーション診断と組み合わせた確認などに活用いただけます。
WebアプリソースコードAI診断の特長
自動ツールでは見つけにくい脆弱性も確認
アクセス制御の不備(権限昇格、他のユーザーのデータへのアクセスなど)のように、一般的な自動診断ツール(SAST)では見つけにくい問題も、AIがコードの前後関係を読んで確認します。
誤検知を減らしてお渡し
検出した内容を検証し、問題にならないと判断した主なものは「反証で除外した事項」として理由とともにご報告いたします。
脆弱性の報告項目
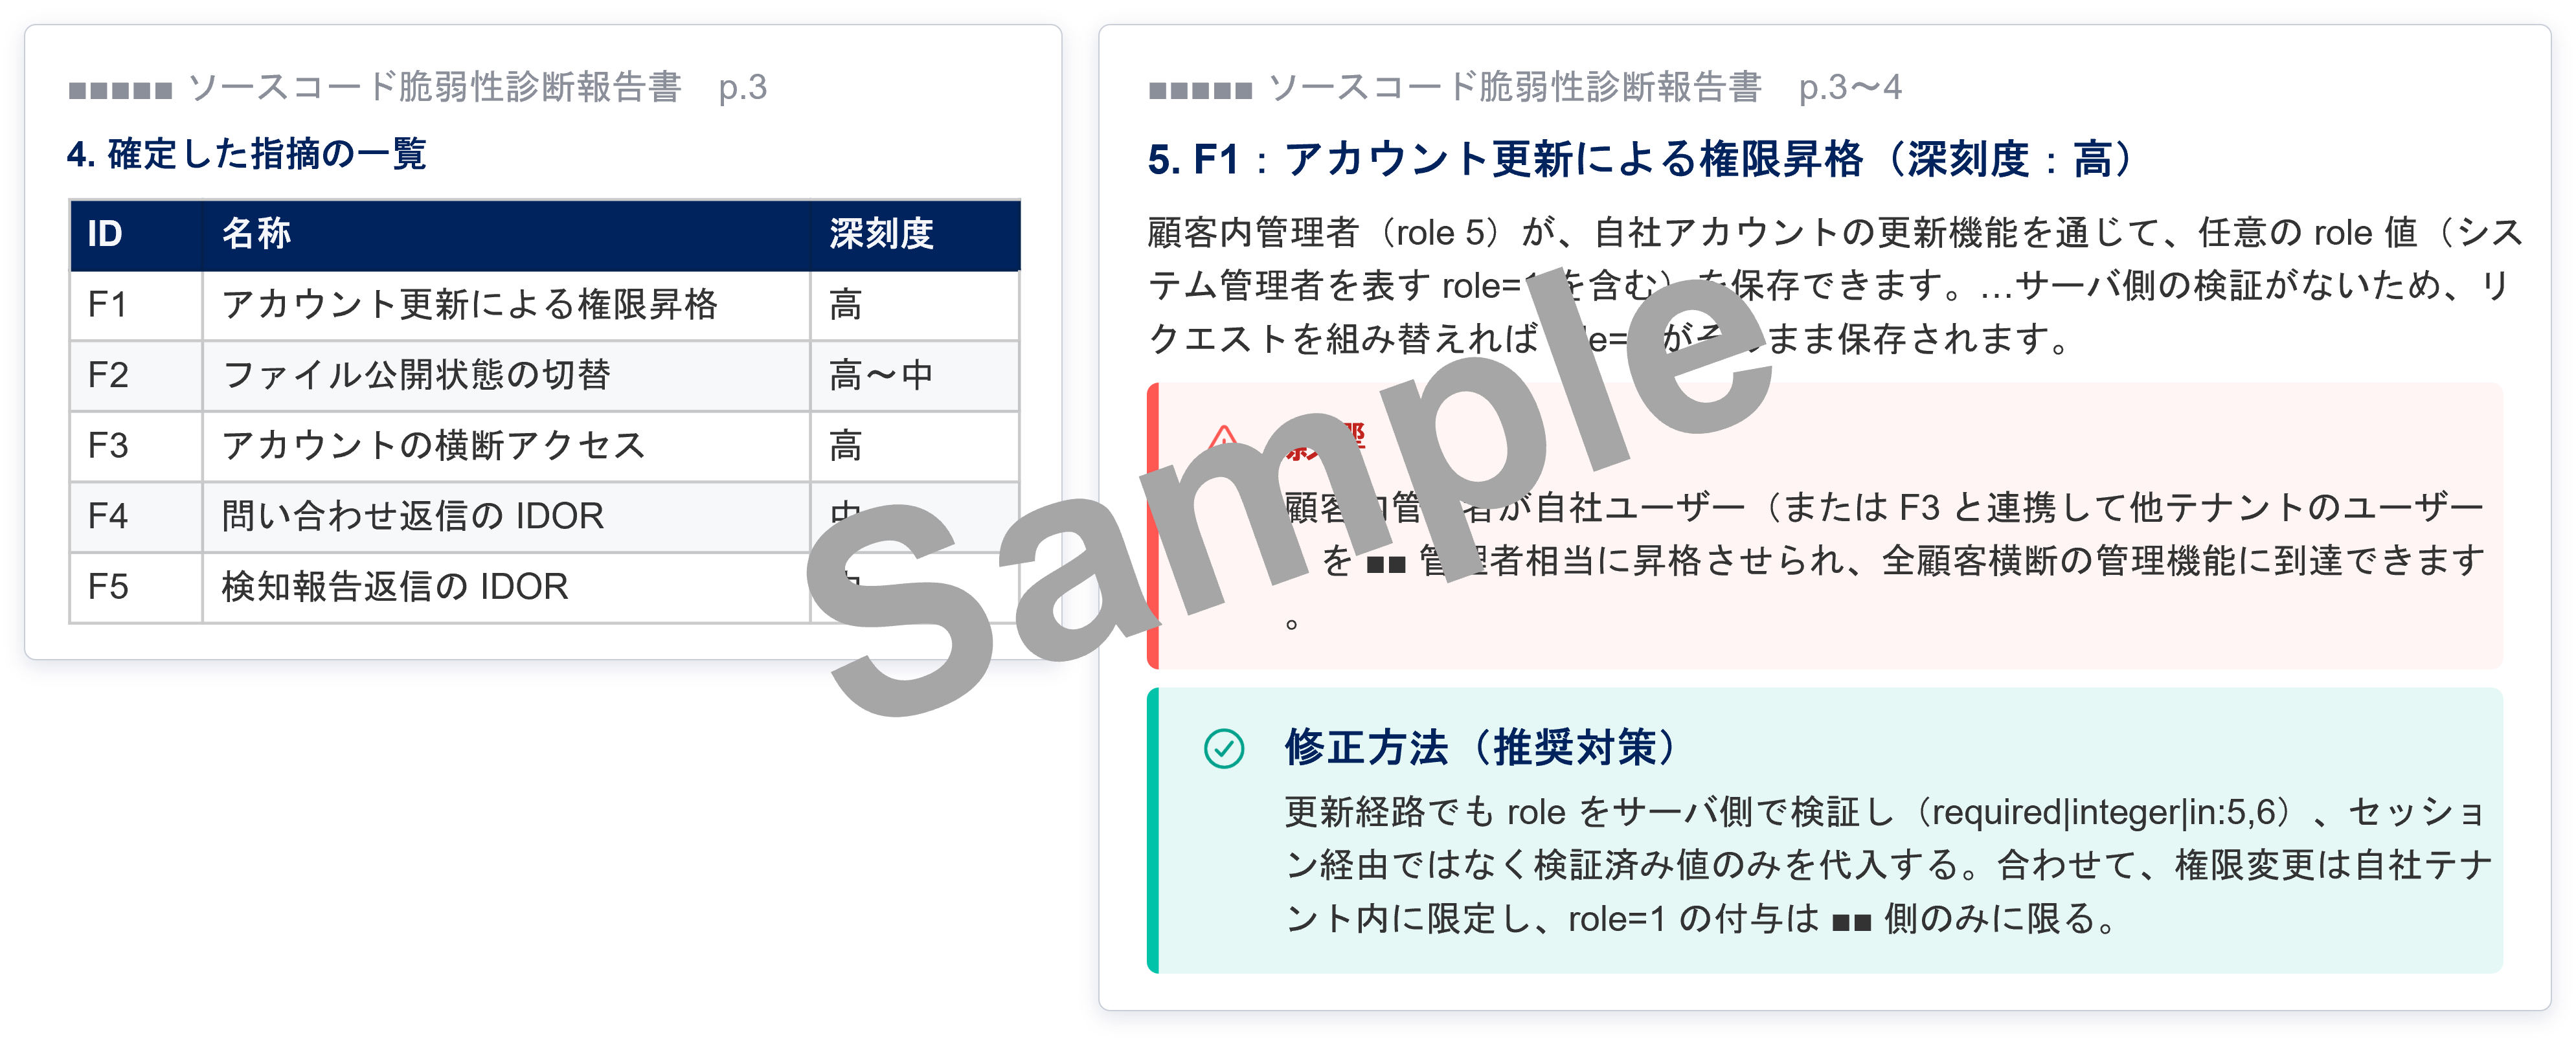
診断により発見された脆弱性に対して、該当するファイルと行、問題になる理由(入力がどの処理に届くか)、修正方法を記載いたします。記載の内容は指摘の内容によって異なります。
確認した範囲を明示
診断項目ごとの確認結果(網羅性カバレッジ)と、診断が可能だった範囲を報告書でお示しいたします。
第三者による報告書として提出
取引先へのご説明や監査への提出資料として、お使いいただけます。
ツールの導入は不要
ツールの導入や設定は不要です。ソースコードをZIPにして当社ポータルサイトでお送りいただき、環境ヒアリングシートにご記入いただくだけで始められます。
Webアプリケーション診断との違い
| 項目 | WebアプリソースコードAI診断(静的診断) | Webアプリケーション診断(動的診断) |
|---|---|---|
| 診断方法 | ソースコードを読んで問題のある処理を探す | 動いているシステムに外からリクエストを送って反応を確かめる |
| ご用意いただくもの | ソースコード(ZIP)と環境ヒアリングシート | 診断できる環境、テスト用のアカウントなど |
| システムへの影響 | なし | 診断の通信による影響が出ることがあります |
| 検出しやすい脆弱性 | 処理の中身に関わる問題(アクセス制御の不備、業務ロジックの欠陥など) | 実際の動作や環境の設定に関わる問題 |
コードを読む診断と、動いているシステムを外から試す診断は、見つけやすいものが違います。
Webアプリソースコード診断(静的診断)とWebアプリケーション診断(動的診断)との両方を組み合わせると、コードと実際の動きの両面から確認できます。Webアプリケーション診断も当社でご提供しております。
診断の方法
AIがソースコードを解析し、その結果をもとに報告書を作成してお届けいたします。
AIの解析には、米国の大手生成AIを使用いたします。
| STEP1 | AIによる解析 ソースコードを読み、入力から処理までの経路をたどって、脆弱性の候補を洗い出します。候補ごとに反証も試みます。 |
| STEP2 | 報告書の作成 指摘を「確定」「要確認」「情報」「反証で除外」に分け、根拠となるコードの場所などを記載いたします。 |
診断項目の例
次のようなカテゴリについて確認し、カテゴリごとに確認の結果を報告書でお示しします。
対応言語
次の言語で書かれたWebアプリケーションに対応しています。
ブラウザーで動く JavaScript / TypeScript(React・Vue などのフロントエンド)なども対象です。
以下以外の言語(Scala・VB.NET・Perl など)は、個別にご相談ください。
報告書
サービス導入・診断レポート提出までの流れ
| STEP1 | お見積り・ご契約 サービスの内容をもとにお見積りいたします。 |
| STEP2 | ポータルサイトの開設 ソースコードの受け渡しや質問のやり取りに使用するお客様用のポータルサイトを開設いたします。 |
| STEP3 | 環境ヒアリングシートの作成 対象のアプリケーションについてご記入いただきます。AIによる解析への同意を含みます。 |
| STEP4 | ソースコードのご送付 ソースコードをZIP形式にして当社ポータルサイトでお送りください。必要なものがすべてお送りいただいた日が納期の起点になります。 |
| STEP5 | 診断 当社セキュリティエンジニアの知見を取り入れたAIによる解析と報告書の作成をいたします。 |
| STEP6 | 報告書のご提出 起点から7営業日以内に当社ポータルサイトでご提出いたします。 |
| STEP7 | 質疑応答 当社ポータルサイトでお受けいたします。報告書の提出後30日間までとさせていただきます。 |
SOC/EDRからインシデント対応まで
数多の重要機関を支えるS&Jの確かな実績
SOC 500社以上、EDR監視30万台以上、年間50件以上のインシデント対応(IR)、そして300社以上のコンサルティング。サイバーセキュリティ専業ベンダーとしての圧倒的な実績をもとに、SOC監視から評価まで幅広い領域で大手企業・金融機関・公的機関の安全を強固に支えます。
提供実績
稼働台数
対応実績
コンサル支援
対応実績
(顧客リテンション)
関連サービス
本サービスへのお問い合わせ
お問い合わせは下記のフォームからお願いいたします。
お問い合わせの内容により、お返事までにお時間をいただく場合もございます。
営業・ご提案などのお問い合わせには個別にお返事できない場合があることをあらかじめご了承のほどよろしくお願いいたします。
※の項目は入力必須となっています。