
S&J、SOC運用から生まれた生成AI対応の国産セキュリティデータレイク「CSIRT-Pro」を提供開始
~ 主要クラウド型SIEMの約3分の1の価格で、多様なセキュリティログを集約・長期保管し、必要なときに生成AIによる調査とSOARによる自動対処を実現 ~
セキュリティ監視サービスやセキュリティ事故対応などのサイバーセキュリティ事業を展開するS&J株式会社(本社:東京都港区、代表取締役社長:三輪 信雄、証券コード:5599、以下「S&J」)は、次世代SIEMであるセキュリティデータレイクを基盤に、SOARによる自動対処、生成AIによる調査支援を統合した「CSIRT-Pro(シーサート・プロ)」を、2026年9月15日(火)より提供を開始しました。
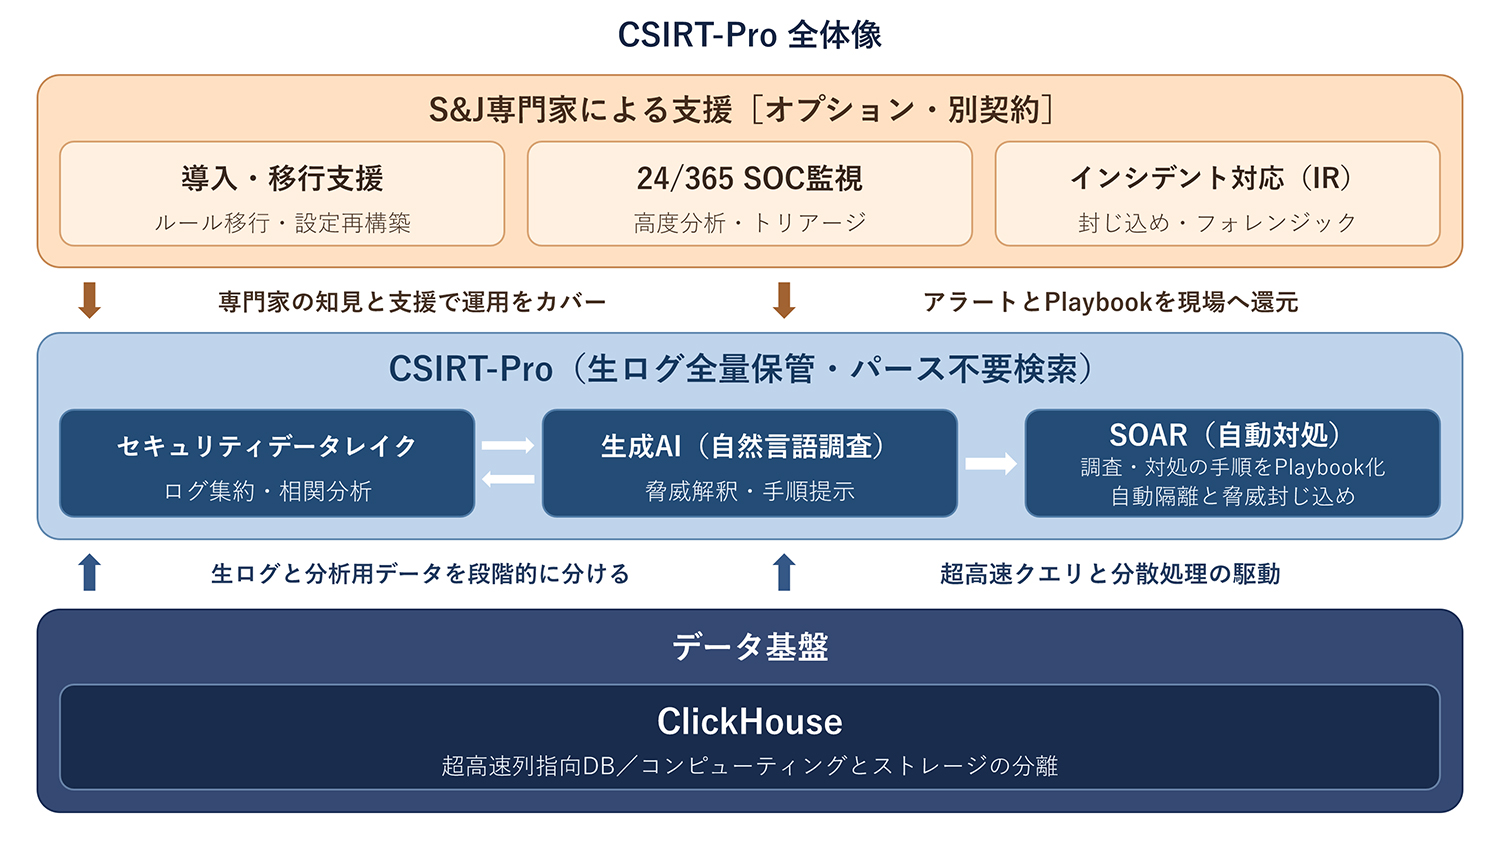
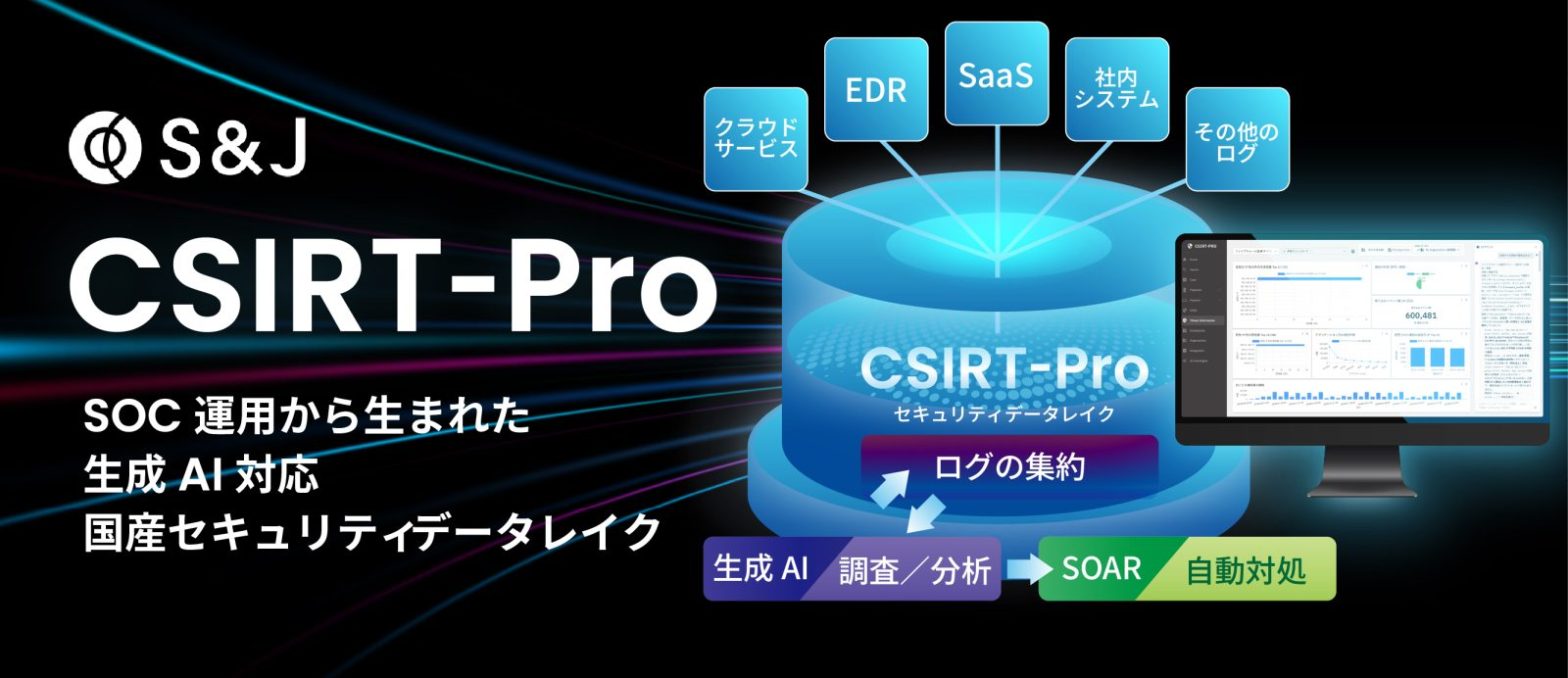
CSIRT-Proは、顧客が利用するSaaSやEDRなど、企業環境のさまざまな場所に日々生成される膨大なセキュリティログ(以下、ログ)を集約し、必要なときに検索・分析できるセキュリティデータレイクを備えています。ログの収集・保管から、検知、調査、対処までを一貫して実現します。
CSIRT-Proが提供する生成AIは、S&JのSOC運用やインシデント対応で培ってきたセキュリティの知見を組み込んでおり、ログの調査から対処までを自然言語で行えます。
CSIRT-Proの主な特長
1. 約9.3倍の高効率圧縮により、生ログの保管コストを大幅に削減。主要クラウド型SIEMの約3分の1の価格を実現
CSIRT-Proは、自社ベンチマーク環境で約9.3倍(※1)のデータ圧縮率を実測しており、顧客のログをセキュリティデータレイクへ効率的に保管します。内部のエンジンには列指向型オープンソースデータベースである「ClickHouse」を活用することで、この高い圧縮率と検索の高速性を両立しました。また、ログ本体をオブジェクトストレージ上に置く設計とすることで、アプリケーション層でのデータ複製を不要とし、保管コストを抑制しています。こうしたコスト構造により、主要クラウド型SIEMと比較して、サービス価格を約3分の1(※2)に抑えています。
※1 自社ベンチマーク環境での実測値。圧縮率はログの種類や内容により変動します。
※2 コスト比較の算出根拠:主要クラウド型SIEMにおいて1日あたり50GBのログを1年間保管した場合の標準的な公表料金と、CSIRT-Pro「Mediumプラン」の費用を比較した当社試算に基づく。
2.「必要なとき、解析・構造化が可能」なデータレイク方式で、運用負荷を軽減
従来のSIEMはログの取り込み時に形式を定義する必要があり、機器追加やログ仕様変更のたびに設定作業が発生します。CSIRT-Proは、ログをそのまま蓄積し、必要になった時点で解析する「データレイク」方式を採用。これにより、ログの仕様変更に伴う設定作業を減らし、日々の運用負荷を軽減します。
3. セキュリティ専業ベンダーの知見を組み込んだ生成AIが、自然言語による調査を実現
CSIRT-Proでは、S&Jがサイバー攻撃の監視・事故対応で蓄積してきた知見を組み込んでいる生成AIによるセキュリティ調査機能を提供します。
「このアカウントの直近30日間における異常な挙動を洗い出して」といった自然言語による指示により、生成AIが検索結果の解釈や、次に確認すべき観点の提示を支援します。
4. 生成AIによる調査・対処の手順をPlaybook化し、継続的な自動対応を実現
CSIRT-Proでは、生成AIとの対話で組み立てた調査・対処の手順を、SOARのPlaybookとして保存できます。例えば、不審なアカウントを検知した場合、自然言語で過去の挙動を調査し、その結果に応じてアカウントの無効化や関連端末の隔離などのPlaybookを実行できます。
CSIRT-Proでは一度確立した手順がPlaybookとして蓄積され、同じ事象が再び起きた際には自動で実行されます。
5. 国内データ保管と国内事業者による提供
CSIRT-Proは、顧客のログを国内のデータセンターに保管し、国外へ移転することはありません。企画・開発からサポートまでを国内で行っており、契約・サポートともに日本語で完結します。調達時にサプライチェーンの説明を求められる場合も、国内で完結した体制として説明できます。
機能強化の概要
サービス名:CSIRT-Pro(シーサート・プロ)
サービス概要:セキュリティデータレイクを基盤に、SIEM・SOAR・生成AIを統合したセキュリティプラットフォーム
主な機能:セキュリティログの長期保管、SIEMによる検知、SOARによる自動対処、生成AIによる調査支援、ダッシュボード
提供開始日:2026年9月15日(火)
料金:1 日あたりのログ取り込み量に応じた 6 段階の契約プランを提供。有償プランは月額40,000円(5GB/日)から ※税抜
新規導入相談の受付:専用Webページにて受付
料金プラン
Free:100 MBまで(0円)
Small:5 GBまで(40,000円)
Medium:50 GBまで(265,000円)
Large:200 GBまで(960,000円)
XLarge:500 GBまで(2,050,000円)
Critical:1 TBまで(3,610,000円)
・各プランには、ログ取り込み量のほかにも以下の上限を設けています。
・データ保存容量、検索実行量、検索スキャン量、検索通信量、Playbook実行回数、AI利用トークン数、Case作成件数、ログ取り込み量の範囲内であっても、いずれかの上限を超える場合は、契約プランに加えて従量課金となります。各プランの詳細な上限値は製品サイトに掲載しています。また、契約プランはカスタマイズ可能になっており、Mediumに対してログ取り込みを50GB追加するといった対応も可能です。
・ログの保存容量は、ログの圧縮率を考慮して設定しています。CSIRT-Proでは、圧縮率4.56倍を下限として保存容量を設計しており、実際の圧縮率がこれを下回った場合でも、1年間ログを保存できるよう、S&Jが追加の保存容量を無償で提供します。
S&Jのセキュリティサービスとの連携
CSIRT-Proは、S&Jが提供するセキュリティ監視、インシデント対応、コンサルティングサービスと組み合わせて利用することができます。他社SIEM製品や既存のログ管理基盤からの乗り換えにおいて課題となる「検知ルールの移行」や「ログ取り込み設定の再構築」なども、セキュリティの専門家であるS&Jが導入・移行を支援します。
また運用開始後も、自社のセキュリティ運用体制では対応が難しい深夜・休日を含む24時間365日の監視をS&JのSOC(Security Operation Center)に委託し、インシデント発生時にはシームレスにS&Jの事故対応チームに支援を依頼するといった運用が可能です。
※これらのサービスはCSIRT-Proとは別契約となります。